PHP Güncellemesiyle Gelen Rahatlama Kısa Sürdü: Yeni Güvenlik İddiası Siber Dünyayı Salladı!
PHP'nin son güvenlik güncellemesi 8.5.12 sonrası ortaya atılan yeni bir açık iddiası, sunucuların uzaktan ele geçirilebileceği tehlikesini gündeme getirdi. Uzmanlar, spesifik koşullarda tetiklenebilen bu mantık hatasının önemine dikkat çekiyor.
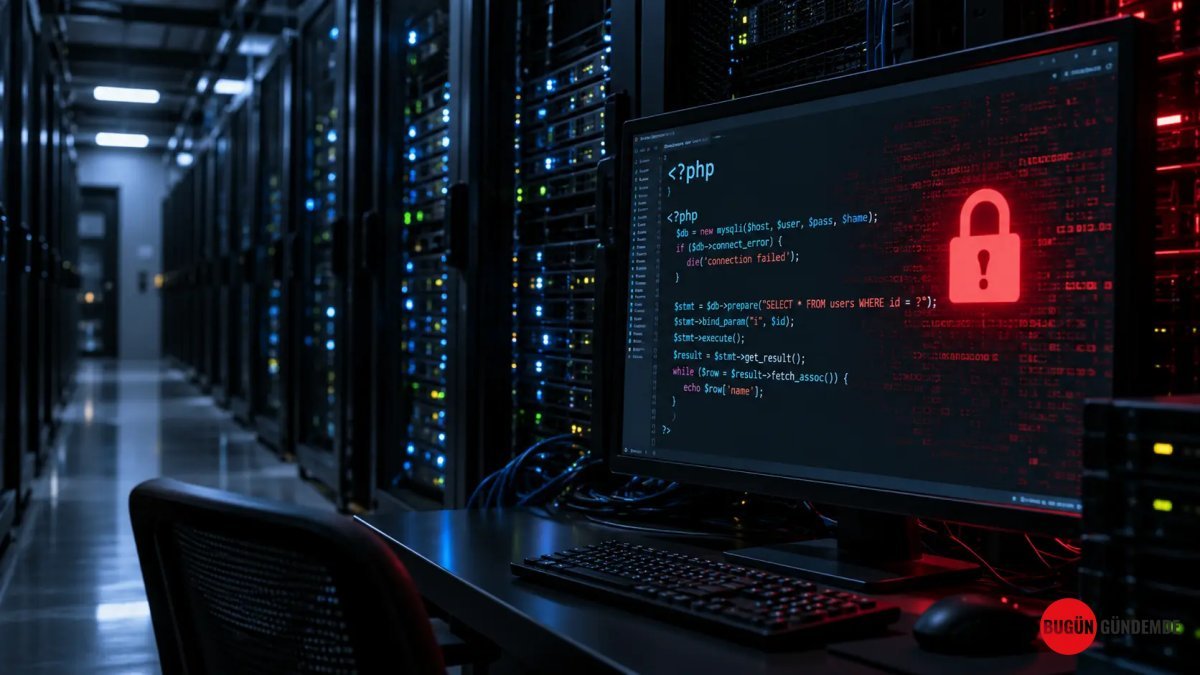
Web dünyasının temel taşlarından biri olan PHP'nin geçtiğimiz günlerde yayımladığı 8.5.12 sürümü, henüz tam olarak benimsenemeden yeni bir güvenlik endişesinin odağı haline geldi. Sosyal medya platformu X'te 'rafalohaki' kullanıcı adıyla tanınan bir siber güvenlik araştırmacısı, bu son güncellemeye sahip PHP sunucularında uzaktan komut çalıştırma (RCE) potansiyeli taşıyan bir açıktan yararlanabildiğini iddia etti. Araştırmacı, bu iddiasını desteklemek amacıyla sunduğu kısa bir videoda, bir sunucuya internet üzerinden komut gönderebildiğini gösterdi.
Güncelleme ve Kapatılan Kritik Açıklar: Umutlar Neden Söndü?
PHP geliştirici ekibi, 21 Ekim 2026 tarihinde PHP 8.5.12 ile birlikte 8.4.27, 8.3.36 ve 8.2.35 sürümlerini de eş zamanlı olarak yayınladı. Bu güncellemeler, temel olarak kötü niyetli aktörlerin kimlik doğrulama adımlarını atlayarak sunucularda istenilen kodları çalıştırmasına olanak tanıyan iki kritik güvenlik açığını kapatmayı hedefliyordu. PHP'nin bellek yönetimi modülündeki bu ciddi kusurlar, sistemlerin güvenliğini büyük ölçüde riske atıyordu. PHP Vakfı, bu açıkları geçici olarak engelleyecek bir çözümün bulunmadığını ve tek güvenli yolun mutlaka güncellemeyi uygulamak olduğunu vurgulamıştı. Bu durum, dünya genelindeki milyonlarca web sitesi sahibi ve hosting sağlayıcısı için acil bir güncelleme seferberliği başlatılmasını zorunlu kıldı.
Yeni İddia: Bellek Hatası Değil, 'Mantık Zinciri' Oyunu
Ancak güvenlik araştırmacısının ortaya attığı yeni iddia, daha önceki güncellemeyle kapatılan bellek hatalarıyla doğrudan bir bağlantı taşımıyor. Rafalohaki'nin GitHub'da paylaştığı detaylara göre, söz konusu saldırı vektörü PHP'nin ziyaretçi oturumlarını yönetme ve kaydetme mekanizmasındaki bir mantık hatasına dayanıyor. Bu tür zafiyetler, genellikle kodun belirli bir şekilde tasarlanmış olması veya beklenmedik girdilere maruz kalmasıyla ortaya çıkabiliyor. Araştırmacı, kendi bulduğu yöntemin temellerinin daha önceki bir çalışmadan ilham aldığını da belirtiyor. Fakat bu yeni yöntemin başarılı olabilmesi için birkaç kritik koşulun aynı anda sağlanması gerekiyor:
- Sunucunun, oturum bilgilerini kaydederken ve okurken farklı yapılandırma ayarları kullanması.
- Dosya yükleme işlemlerinin ilerleyişini takip eden bir özelliğin (progress tracker) aktif durumda olması.
- Web sitesinin kendi kaynak kodunda, saldırganların istismar edebileceği özel bir kod parçasının varlığı.
Araştırmacının kendisi de bu durumu, PHP çekirdeğinde genel bir zafiyetten ziyade, bir 'mantık hatası' olarak tanımlıyor. Nitekim, bu iddia için henüz resmi bir CVE (Common Vulnerabilities and Exposures) numarası atanmamış durumda, ki bu da konunun henüz standart bir güvenlik açığı olarak etiketlenmediğini gösteriyor.
Uzman Görüşleri ve Türkiye'deki Siber Güvenlik Önlemleri
X ve Hacker News gibi teknoloji platformlarındaki tartışmalarda öne çıkan görüşlerden biri, bu tür bir sorunun kaynağının PHP'nin kendisinden çok, web sitesinin özgün kodundaki zafiyetler olabileceği yönünde. Siber güvenlik topluluğundan birçok geliştirici, ziyaretçi tarafından gönderilen verileri yeterince kontrol etmeyen ve doğrulama yapmayan sitelerin zaten potansiyel olarak risk altında olduğunu hatırlatıyor. PHP güvenlik ekibinden veya bağımsız siber güvenlik firmalarından ise bu yeni iddiayı doğrulayan veya reddeden resmi bir açıklama henüz gelmiş değil.
Türkiye'de de PHP altyapısına sahip sistemlerin güvenliği en üst düzeyde önem taşıyor. Cumhurbaşkanlığı’na bağlı Siber Güvenlik Başkanlığı, 21 Ekim'de yayınladığı TR-26-1372 kodlu bildirimle, tüm ulusal çapta PHP kullanan sistemlere yönelik kapsamlı güvenlik taramaları başlattığını duyurmuştu. Bu bildirimle birlikte, kamu kurumları, kritik altyapı işletmecileri ve özel sektördeki tüm kuruluşlardan, PHP kullanan sistemlerini derhal tespit etmeleri ve güvenli sürümlere yükseltmeleri talep edildi. Ayrıca, yönetim panelleri ve kritik PHP servislerine erişimin yalnızca yetkilendirilmiş IP adresleriyle sınırlandırılması ve yurt dışı erişimine ihtiyaç duyulmayan sistemlerin uluslararası trafiğe kapatılması gibi ek güvenlik önlemleri tavsiye edildi.
Başkanlık, bir gün sonra yaptığı ek açıklamada ise, Türkiye'nin dijital hizmetlerindeki en önemli platformlardan biri olan e-Devlet Kapısı'nın PHP altyapısına yönelik yapılan incelemelerin sonuçlarını paylaştı. Yapılan detaylı incelemelerde, 69 milyonu aşkın kullanıcıya hizmet veren e-Devlet Kapısı’nın altyapısında, hizmetlerin güvenliğini olumsuz etkileyebilecek herhangi bir kritik güvenlik açığına rastlanmadığı belirtildi. Başkanlığın genel uyarıları, daha önce PHP Vakfı tarafından kapatıldığı duyurulan iki kritik açıktı. Araştırmacının dile getirdiği yeni 'mantık hatası' iddiası hakkında ise kurumdan henüz bir değerlendirme yapılmadı.
Sonuç: Tecbirli Olmak ve Güncel Kalmak Şart
Mevcut veriler ışığında, her PHP sitesinin anında tehlike altında olduğunu söylemek için erken. Ancak ortaya atılan yeni iddia, siber güvenlik dünyasında tetikte olmanın önemini bir kez daha gözler önüne seriyor. Saldırının başarıya ulaşması, belirli sunucu yapılandırmalarına ve web sitesinin kendi kodundaki ihmallere bağlı görünüyor. Yine de, site yöneticileri ve geliştiriciler için genel çağrı değişmiyor: PHP'yi mutlaka en güncel sürüme yükseltmek, oturum yönetimi ayarlarını tutarlı tutmak ve ziyaretçilerden gelen verileri doğrudan dosya olarak çalıştırmaya izin veren riskli kod bloklarını temizlemek, hem bilinen açıklara hem de gelecekte ortaya çıkabilecek potansiyel tehditlere karşı alınabilecek en etkili önlemler olarak öne çıkıyor.
Ceren Güneş
Teknoloji & Gelecek Vizyonu
Bu yazı yazarımızın sitemizde yayınlanan köşe yazılarından biridir. Yazarımıza ait diğer tüm köşe yazılarına ve analizlere yukarıdaki bağlantıdan ulaşabilirsiniz.